О сайте
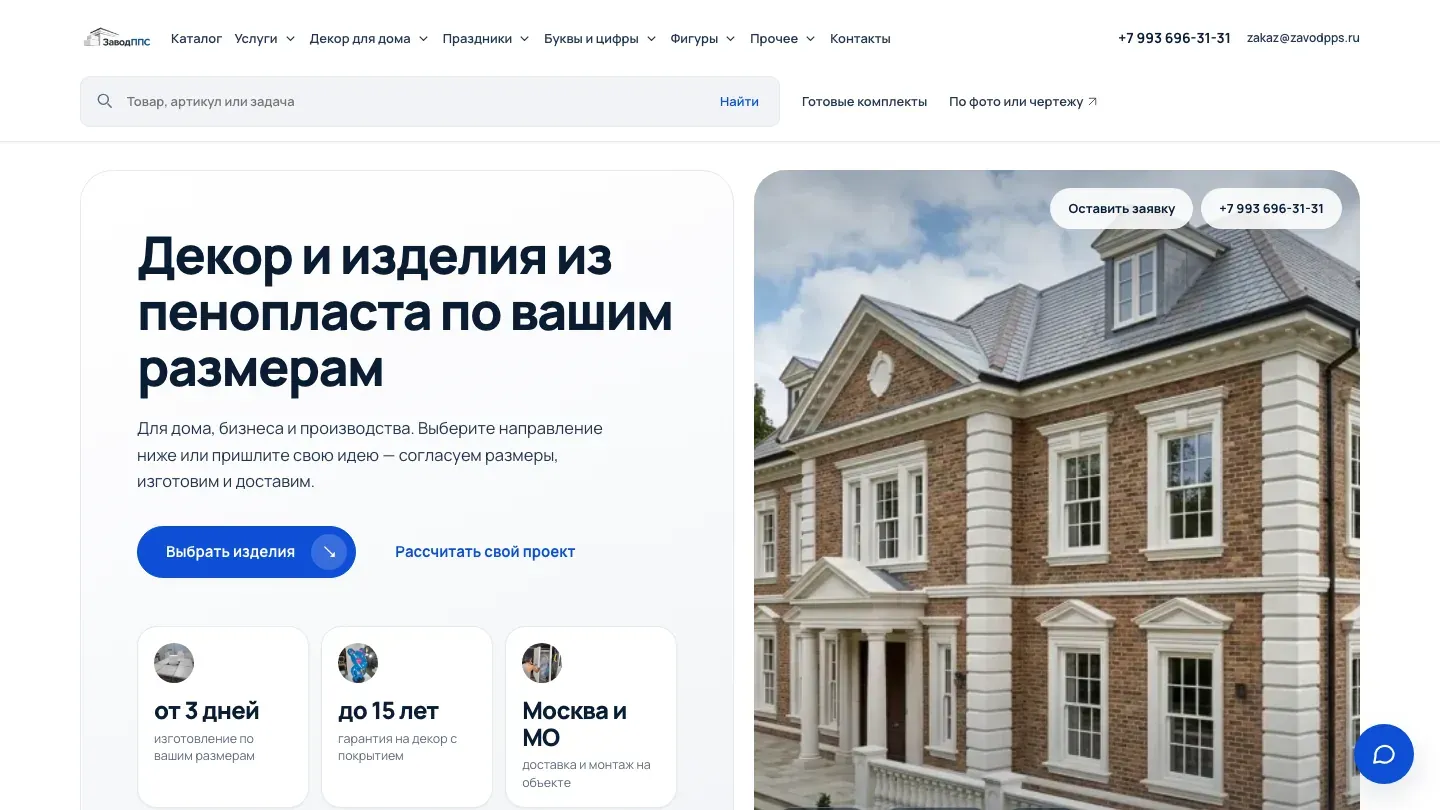
Архитектурные профили и декор, а также изготовление по размерам заказчика. Разделы по применению и информация о монтаже помогают прислать запрос сразу с размерами и требованиями.
Что сделано
- Визуализатор букв показывает собственную надпись клиента с выбранными размерами и цветом — результат можно представить ещё до заказа.
- Предварительная стоимость доступна сразу.
- Текст, размеры и цвет из визуализатора передаются в заявку автоматически.
- Возможность скачать макет, чтобы обсудить его с коллегами или заказчиком.
- Квизы с вопросами под конкретный вид изделия и скидкой 5% за обращение.
- Несколько изделий можно собрать в один запрос, не оформляя каждое отдельно.
- Калькулятор шаров, который хвалят сами клиенты.
- Поиск по названию, артикулу и задаче, например «декор окна», с подсказками во время ввода. Если подходящего изделия нет, предлагается запросить изготовление своего.
Система управления сайтом
- Воронка до сохранённой заявки: панель различает посещение, взаимодействие, начало формы, отправку и фактическое сохранение обращения.
- Разбор пути посетителя: последовательности просмотренных страниц, точки выхода и глубина прокрутки помогают находить препятствия перед заказом.
- Анализ спроса на направления: динамика интереса к разным видам декора помогает готовиться к сезонным периодам.
- Контроль технических потерь: ошибки форм и JavaScript показываются рядом с аналитикой.
- Управление калькулятором: параметры расчёта декора доступны через админку.
- Гибкая сборка главной страницы: выбор первого экрана, включение, скрытие и перестановка готовых блоков с предпросмотром для телефона и компьютера.
- Редактирование изделий и готовых комплектов: тексты, цены, фотографии, составы и чертежи обслуживаются через обычные поля.
- Защита от случайных потерь: резервная копия перед изменениями, проверка конфликтов сохранения и запрет удаления изображений, которые используются на сайте.
- Защита входа: ограничение попыток авторизации и управляемые сессии.
Безопасность
Перед сдачей проекта клиенту был проведён внутренний аудит безопасности методом «серого ящика».
Результат: Критических, высоких и средних уязвимостей в финальной сборке проекта не обнаружено.
Защита от SQL-инъекций и инъекций команд
- Проверка: Автоматизированный перебор параметров с помощью
sqlmapи ручной фаззинг форм ввода. - Как реализована защита: Исходный код полностью исключает конкатенацию строк в SQL-запросах. Использовано встроенное ORM-экранирование фреймворка. Доступ приложения к СУБД ограничен правами
Data Reader/Writerбез доступа к системным таблицам.
Защита от XSS
- Проверка: Попытки внедрения вредоносных JS-скриптов во все пользовательские текстовые поля.
- Как реализована защита: Внедрён строгий шаблонизатор с автоэкранированием HTML-сущностей. На уровне веб-сервера развёрнута жёсткая политика Content Security Policy (CSP), запрещающая исполнение любого стороннего или небезопасного встроенного (inline) кода.
Безопасность компонентов
- Проверка: Анализ состава программного обеспечения (SCA) инструментами
SnykиDependency-Check. - Как реализована защита: Все используемые пакеты зафиксированы на стабильных версиях без известных уязвимостей из базы NVD. Настроено автоматическое уведомление о выходе патчей безопасности для зависимостей.
Изоляция админки
- Как реализована защита: Админка полностью вынесена на отдельный поддомен, закрыта от индексации поисковыми роботами и защищена от брутфорса механизмом
Fail2ban(блокировка IP после 5 неверных попыток). Вход в админ-панель требует обязательной двухфакторной аутентификации (2FA / TOTP).
Устойчивость к DDoS и нагрузкам
- Проверка: Стресс-тестирование утилитой
k6для имитации легитимного наплыва пользователей и атак типа HTTP-флуд. - Как реализована защита: На уровне Nginx настроены лимиты запросов (
limit_req), отдающие ошибку 429 при превышении лимитов с одного IP. Архитектура подготовлена к бесшовной интеграции с внешними сервисами (например, Cloudflare / Qrator) для фильтрации L4/L7-трафика.