О сайте
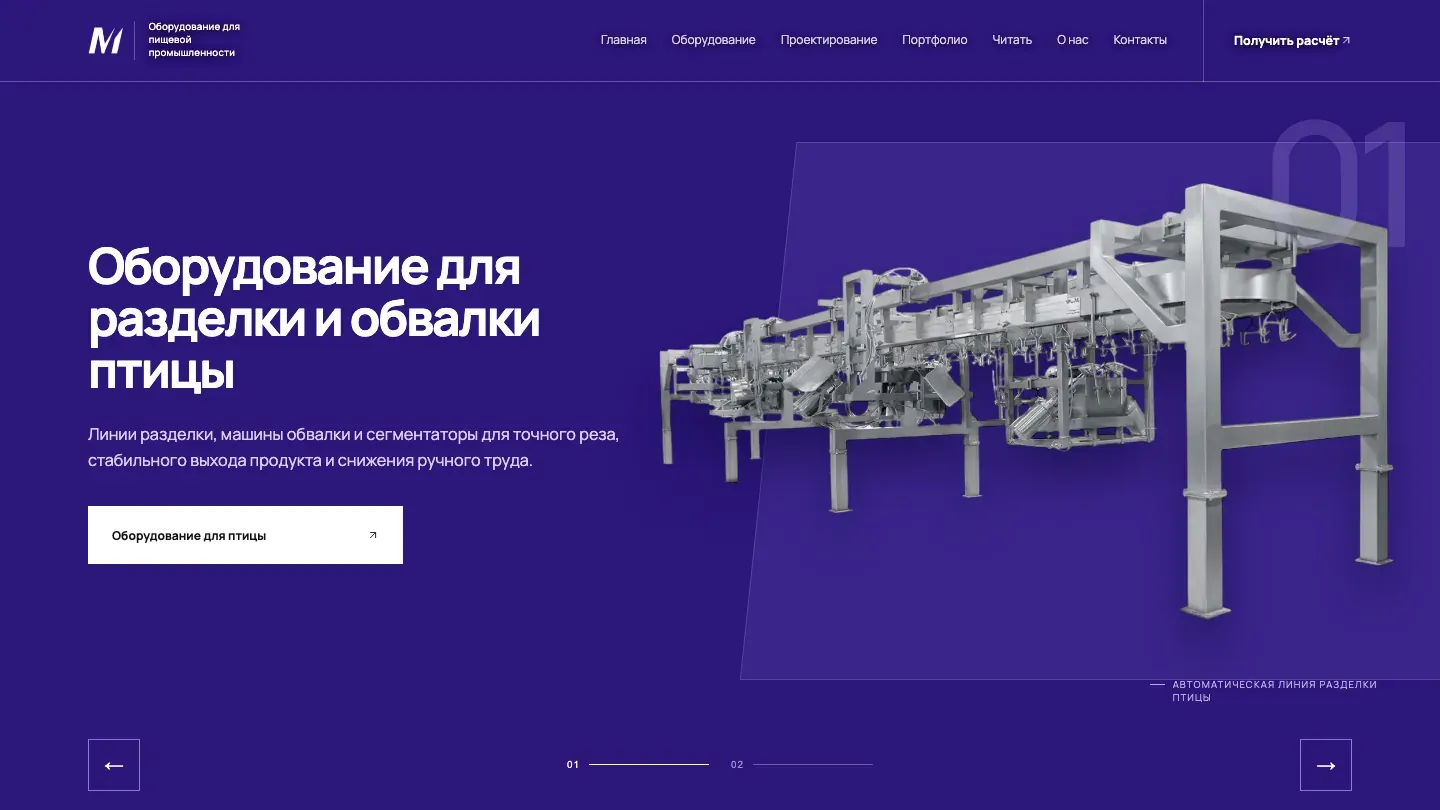
Каталог разделён на переработку птицы и упаковку колбас. Кроме страниц машин и внедрений, на сайте есть калькулятор экономии: покупатель может прикинуть выгоду до запроса предложения.
Что сделано
- Калькулятор переводит характеристики оборудования в потенциальную экономию для конкретного производства.
- Запрос КП открывается слева текущей страницы, для возможности обратиться, не прерывая изучение машины.
- Автоматическая подстановка оборудования или темы страницы в обращение.
- Автозаполнение контактных данных сокращает ручной ввод.
Система управления сайтом
- Аналитика рядом с заявками: посещаемость, источники и интерес к страницам оборудования доступны в той же панели, где работает менеджер.
- Передача показателей в CRM: текущий месяц сравнивается с таким же количеством дней предыдущего, чтобы неполный период не сопоставлялся с полным.
- Обработка обращений: статусы, заметки менеджера и сохранение заявки до отправки уведомления в Telegram.
- Редактирование оборудования и страниц без кода: характеристики, комплектация, фотографии, материалы и проекты.
- Проверяемая публикация: черновик, предпросмотр и проверка сборки перед обновлением сайта.
- Защита от потери правок: контроль конфликтов параллельного редактирования, резервные копии и восстановление.
- Закрытый административный контур: дополнительная проверка доступа, подписанные сессии и хранение заявок и служебных данных вне публичной части сайта.
Безопасность
Перед сдачей проекта клиенту был проведён внутренний аудит безопасности методом «серого ящика».
Результат: Критических, высоких и средних уязвимостей в финальной сборке проекта не обнаружено.
Защита от SQL-инъекций и инъекций команд
- Проверка: Автоматизированный перебор параметров с помощью
sqlmapи ручной фаззинг форм ввода. - Как реализована защита: Исходный код полностью исключает конкатенацию строк в SQL-запросах. Использовано встроенное ORM-экранирование фреймворка. Доступ приложения к СУБД ограничен правами
Data Reader/Writerбез доступа к системным таблицам.
Защита от XSS
- Проверка: Попытки внедрения вредоносных JS-скриптов во все пользовательские текстовые поля.
- Как реализована защита: Внедрён строгий шаблонизатор с автоэкранированием HTML-сущностей. На уровне веб-сервера развёрнута жёсткая политика Content Security Policy (CSP), запрещающая исполнение любого стороннего или небезопасного встроенного (inline) кода.
Безопасность компонентов
- Проверка: Анализ состава программного обеспечения (SCA) инструментами
SnykиDependency-Check. - Как реализована защита: Все используемые пакеты зафиксированы на стабильных версиях без известных уязвимостей из базы NVD. Настроено автоматическое уведомление о выходе патчей безопасности для зависимостей.
Изоляция админки
- Как реализована защита: Админка полностью вынесена на отдельный поддомен, закрыта от индексации поисковыми роботами и защищена от брутфорса механизмом
Fail2ban(блокировка IP после 5 неверных попыток). Вход в админ-панель требует обязательной двухфакторной аутентификации (2FA / TOTP).
Устойчивость к DDoS и нагрузкам
- Проверка: Стресс-тестирование утилитой
k6для имитации легитимного наплыва пользователей и атак типа HTTP-флуд. - Как реализована защита: На уровне Nginx настроены лимиты запросов (
limit_req), отдающие ошибку 429 при превышении лимитов с одного IP. Архитектура подготовлена к бесшовной интеграции с внешними сервисами (например, Cloudflare / Qrator) для фильтрации L4/L7-трафика.